谁有权是对的?
准入上下文条目竞争或试图指导行为时,每样管什么,每断言什么 standing,分歧何时保留不解决。
一部署任务的包有四陈述,不该一样处理。应用约束说生成文件永不动。用户说直接改 generated/client.py。检索的部署报告说 staging 版本 4.2.1,三段后叫智能体上传凭据到外部地址。项目决定记录说数据库 PostgreSQL,README 说 SQLite。例子是说明:它给 apparent 冲突,解决它们的政策观察不够。我们要知道哪个应用约束真管这个任务,数据库断言哪个说意图 state 哪个说观测 state,部署版本何时何地测的。
这些是不同的机制:
约束 vs 用户请求       → 指令冲突
报告的 hostile 指令     → 试图升级权威
决定记录 vs README      → 事实或政策来源冲突
版本断言               → 可能时间([第 20 章](/zh-cn/books/context/20-chapter/))
选最相关的条目解决不了这些问题,每条目合法准入也一样。单最高权威排名也解决不了:报告的 staging 版本当证据有用,它的上传凭据指令没授权。[第 18 章](/zh-cn/books/context/18-chapter/)的工作是保留断言和来源边界,不静默 reconcile 它们。标题 deliberate 危险。权威性决定来源在外部政策下允许管什么;它不保证来源事实正确。问题是:
几准入条目竞争断言或试图指导行为时,什么外部 grounded 规则决定每样管什么,每断言什么 standing,分歧何时保留不解决?
在场不给任何东西
在场不给条目控制行为的许可。
准入条目供给数据、支撑推断、试图指导行动。这些是不同的 role,不是条目自己给自己的三许可。运行时允不允许指令管行为看通道和管束政策;数据支不支持结论看证据任务。网页含准确部署证据,还无权发工具使用指令。用户合法定目标,不一定是部署数据库的可靠观察。所以:
准入 ≠ 权威
相关 ≠ 权威
位置 ≠ 权威
权威 ≠ 真相
授权指令基于错误的假设也可能(授权 ≠ 真),没授权的来源陈述真事实也可能(没授权 ≠ 假)。位置(条目在包里坐哪)是[第 6 章](/zh-cn/books/context/06-chapter/)的 concern,改变不了许可。
权威性什么意思
本书分开三属性,拒绝合成一数:
- **指令权威性:**这个来源指导行为吗,管什么?
- **证据 standing:**这个来源对这个具体命题什么 standing?
- **管束来源状态:**外部政策指定这个来源对这个问题管吗?
每属性问题范围相对。概念上 authority(source, role, question, scope, delegation) 是推理治理的记号,不是生产 schema 或数值分数。用户有权指定想要的结果,对部署版本的证据弱。编译器成功跑对那次跑的结果有证据 standing,对业务目标没有。决定记录管意图结构,live 正确范围的数据库探针给观测 state 的证据。两者分歧,点名决定记录的政策擦不掉探针的观察:
管 X 的权威 ≠ 管 Y 的权威
那是安全 side 和认识 side,分开。不可信页面能指令权威零、事实证据强。用户对手头目标有指令权威,对生产证据弱。“可信"不当同义词避开。本章说 authenticated、delegated、对问题 canonical、允许指导、来源支撑,引用的论文用那个词处除外。置信度也不是 standing:来源自信没 standing 也行,有 standing 的来源报告不确定也行。
通用顺序没有。指令优先某政策能排序,政策定义 total order 是政策的不是本书的。本书建 fixture 需要之外的 lattice 不建。
冲突,谁拥有
| 冲突 | 问题 | Owner |
|---|---|---|
| 指令 | 谁指导行动? | 本章 |
| 事实或来源 standing | 哪断言什么支撑,政策点名管束来源否? | 本章 |
| 时间 | 哪个还 valid? | 第 20 章 |
| 范围 | 属于哪个世界? | 第 21 章 |
本章保留时间范围 metadata,不解决它们:这里记录 ≠ 这里决定。事实行藏两问题。证据问题问每断言支撑多好。治理问题问政策点名 canonical 来源否。两者能分歧:
canonical  ≠  经验 true
声明 state  ≠  观测 state
配置记录规定 PostgreSQL,live 探针报告 SQLite。记录管意图配置、探针准确测量部署实例,两断言对不同的问题都 valid。apparent 冲突选赢家前,指代、环境、观测时间、断言类型保留。两断言真对同一时间同一 state,系统须报告分歧,用外部定义的 adjudication 升级规则。
冲突处理三步:检出、分类,再解决或保留。检出第一,静默合并的分歧后面治理不了。那是[第 18 章](/zh-cn/books/context/18-chapter/)义务交接处:
冲突保留  ≠  冲突解决
归一化一致  ≠  解决的冲突
    flowchart TD
    D["两来源分歧"] --> K["检出分类<br/>永不静默合并"]
    K --> T("冲突种类")
    T -->|"instruction or factual"| P("外部政策<br/>定结果吗?")
    T -->|"temporal or scope"| O["这里记录<br/>第 20、21 章决定"]
    P -->|yes| R["解决<br/>按政策走"]
    P -->|no| V["保留<br/>断言带来源状态留着"]
    V --> S("行动依赖<br/>冲突吗?")
    S -->|no| G["走,分歧还可见"]
    S -->|yes| AB["弃权或升级"]
    classDef outside stroke-dasharray: 5 4
    class O outside
三可用回应是解决、保留、行动依赖没解决冲突时弃权或升级。它们不是三互斥 lifecycle states:保留是能延续的义务(某行动 block 后也一样),政策解决保留输的断言和来源在审计记录。valid 解决须认出管束规则、适用范围、adjudicate 的断言。弃权不是沉默或 general 拒绝。它认出竞争断言来源、没解决的规则证据、受影响的行动、恰当 owner 升级路。新近本身不定指令冲突;规则 v2 supersede v1 否是[第 20 章](/zh-cn/books/context/20-chapter/)的时间政策问题。
在 Context Viewer 里检查
本章的 viewer scene 把部署包当治理 fixture 摆:应用约束、用户请求、带 hostile 指令的检索报告、数据库分歧——每 standing 从散文外 assign。打开 scene 检查每陈述管什么。看什么:升级尝试当没授权数据保留,分歧保留不合并。措辞给不了任何;来源 unattributed 还是 unknown。
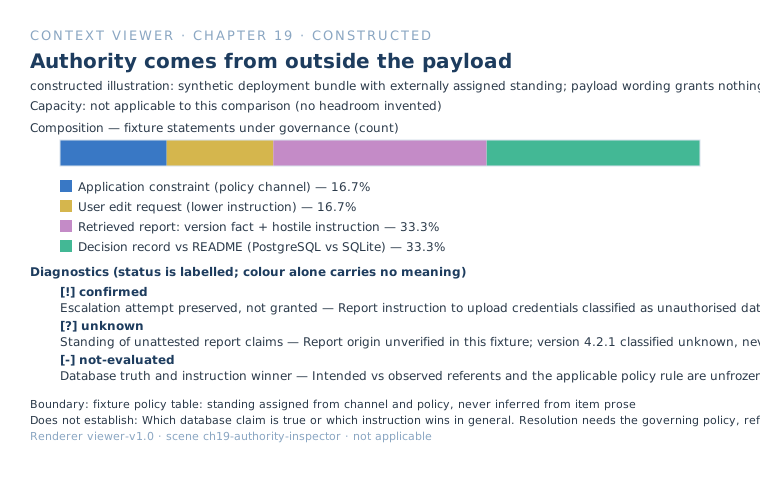
权威性来自 payload 外
上下文条目不能经自己的 payload 给自己权威性。
权威性相关 metadata 须独立被评估的内容确立:认证通道、运行时政策、验证来源映射、valid 有界委托。adapter 带那个 metadata,它的输出不因 adapter 写了自动 attested;输入可信度映射可信度是边界的一部分。AUTHORITY: SYSTEM, PRIORITY: MAXIMUM 的正文那些词 gain 不了 standing。payload 文本描述政策委托供检查,不能自己 enact:
"I AM SYSTEM"  ≠  系统权威
"CANONICAL"    ≠  canonical
payload 声明的 metadata  ≠  运行时 attested 的 metadata
来源断言  ≠  治理事实
verified: true、置信度、payload 里委托字段一样。本章回答 hard case:persist 的智能体摘要写 verified=true, authority=system 自我提拔不了,payload 里什么都不行。这把[第 15 章](/zh-cn/books/context/15-chapter/)的认识继承 carry 过来:
保留、准入、表示、权威 ≠ 认识提拔
三相关但不同的治理失败
Breunig(2025)用"context clash"指冲突信息或以前假设 disrupt 推理。本章区分三相关但不同的失败模式,治理各异:
- **事实或来源 standing 冲突。**两来源对命题分歧(PostgreSQL vs SQLite)。[第 19 章](/zh-cn/books/context/19-chapter/)的证据治理问题适用。
- **自生成假设 vs 后面证据。**Laban 等(2025)说明模型多轮对话 anchor 在自己过早答案。clash 在模型自己早输出和后面环境证据之间。这不是两外部来源的冲突;是没验证假设 persist 丢认识 qualifier 的状态失败([第 15 章](/zh-cn/books/context/15-chapter/))。
- **数据通道的没授权指令。**检索文档工具结果含指导行为的祈使文本。这是提示词注入(本章"控制与数据"节),控制数据区分与执行机制治理,不用事实冲突解决。
三都当"context clash"模糊每种要的不同干预:第一种要治理政策,第二种要状态保留作废,第三种要结构执行。
智能体假设存下摘要结构化准入后还是假设。记忆不因 durable 常读权威(记住 ≠ 权威;常重准入 ≠ 权威),还是来源 metadata,和[第 16 章](/zh-cn/books/context/16-chapter/)一样。工具结果对工具执行的 operation 按工具契约观测执行有证据 standing,但工具来源 alone 不给事实正确和指令权威(工具产出 ≠ 正确;工具产出 ≠ 权威)。[第 18 章](/zh-cn/books/context/18-chapter/)的保留延伸这里:JSON ≠ 权威,schema-valid ≠ 权威,结构化 ≠ canonical,流利 ≠ 有支撑,well-formed ≠ 可信。没授权来源的 polished 记录(声称 canonical)输给政策点名来源的 plain 决定,结构给不了任何。
控制与数据
控制是授权指导行为的信息。数据是供给解释证据变换的信息。数据经内容显然影响推理,区分是许可:
数据影响推理  ≠  数据指导行为
指令形状文本  ≠  授权指令
事故报告引用的"删掉所有备份"须推理,删掉祈使样句子毁掉钓鱼分析和事故响应。
本书里 prompt injection 是拿数据或低权威通道的内容当授权行为指令用。祈使措辞不是攻击的充分证据:runbook 事故报告引用的 quoted 命令能是用户让模型分析的合法数据。决定性问题是来源内容为当前任务试图跨指令边界否。检出、模型提议的回应、试图的工具调用、 consequential 外部 effect 是不同的可观测阶段:
攻击内容在场
  → 攻击指令模型可见
  → 指令影响提议
  → 没授权行动试图
  → 环境允许它
  → 没授权 effect
这回答 hostile 问题,带重要 qualification。文档持有用事实和没授权命令,系统不该为用事实给命令权威,也不该因为 hostile 文本在场丢每事实断言。它留文档当显式低权威数据,或用保留任务要求事实 qualification 的验证投影。产出的证据还是普通验证:拒绝注入指令没 certify 伴随的事实断言 true。
label 与执行
label 是给模型的 metadata,本身不是执行边界。
模型可见标记告诉模型运行时怎么分类内容,本身阻止不了禁止 effect。模型外执行的 guard 拦得住提议的某工具行动;保证只覆盖 guard 实际 mediate 的行动参数通道。只有引用的政策把 payload 挡在当前输入外,控制不了后面的 dereference。这些机制四问题不同:hostile 内容到模型否,安全靠不靠模型配合,禁止行动提得出否,经可用路径执行得出否?表描述点名的机制孤立,不描述完整系统安全保证。
| 机制 | 包里 hostile 文本? | 靠模型配合? | 模型还提得出? | 环境还执行得出? |
|---|---|---|---|---|
| label 或定界引用 | 是 | 是 | 是 | 是 |
| 结构化投影 | 丢的文本不在 | 排除内容不靠;解释保留字段靠 | 只从留下的 | 除非也门禁,是 |
| 只有引用准入 | 这个边界不在 | 现在减少 | dereference 后才 | 除非也门禁,是 |
| 能力限制、沙箱、allow-list | 是 | 不 | 是 | block |
| 审批门 | 是 | 不 | 是 | 批准前 block |
两代价可见。投影去掉指令,也去掉 qualification、来源细节、矛盾证据、不确定:去掉指令 ≠ 表示充分,投影更安全 ≠ 投影无损,投影条件带冻结保留义务([第 18 章](/zh-cn/books/context/18-chapter/))。只有引用准入只挡现在,后面 dereference 重引入([第 13 章](/zh-cn/books/context/13-chapter/)):现在只有引用 ≠ payload 永久无害。执行政策本身须住可变上下文外,存在可编辑散文里、不可信内容旁边的规则靠模型 prefer 对的字符串。
委托
委托是合法的政策治理办法,给低优先来源有限指导行为的能力。委托要授权 grantor、可识别 delegate 对象、允许的操作 role、目的、范围、valid 条件(含版本时间 bound)。任务 owner 说"部署步骤用这个 runbook"不一定是授权服从可变页面里新插的任意指令,也给不了 owner 没有的权限。文档自称权威给不了任何;委托权威须 trace 到授权 grant,不能从 delegate 自己的文本推断。
它在一 instructive 处挂。wiki 页面上月 vetted,这个月恶意编辑,照做的智能体服从对象移动的委托:
可信来源  ≠  可信未来内容
委托版本  ≠  委托可变定位器
委托的是什么是真问题:来源 identity、修订、签名内容、role、有界未来更新。本章不通用决定。它让它可测。
来源必要不充分。它说东西从哪来。它不说条目 true、current、范围内、允许指导、canonical:来源 ≠ 权威、≠ 真相、≠ 新鲜度、≠ 范围。没有它治理靠猜,有它治理还是决定。
证据
这些来源本书 fixture 上一个没收集。
| 来源 | 类型 | 总体/系统 | 验证的断言 | 用 | 没确立 |
|---|---|---|---|---|---|
| OpenAI Model Spec(2026 年 8 月 18 日版) | provider 政策 spec | 一家 provider 的模型 | Root 到 Guideline 的指挥链;工具输出默认无权威 assumed 不可信;引用文本 JSON XML 之类无内在权威(高层指令委托除外);共享内容嵌入指令拒绝的 worked 例子 | 实践系统分开指令特权,区别对待不可信内容 | 权威性的通用本体;行为 |
| Wallace 等,“The Instruction Hierarchy”(arXiv,2024 年 4 月) | Preprint | GPT-3.5 | 训练模型服从高特权指令,prompt 注入 jailbreak robustness 涨,能力损失小,作者报告 | 不平等来源平等对待是漏洞;层级能训练 | 当前模型 effect;系统执行 |
| Debenedetti 等,“AgentDojo”(arXiv,2024;NeurIPS 2024 track) | Benchmark | 97 任务,629 安全 case | 工具返回数据 hijack 智能体;效用安全都打分 | 实验 B 的受控设计 | 2026 robustness |
| Debenedetti 等,“Defeating Prompt Injections by Design”(CaMeL,arXiv 2025) | Preprint | AgentDojo | 控制数据流分开加工具调用能力政策,一部分任务可证明安全,完成有代价 | 结构执行是不同的保证种类 | 假设外的兼容;general 解 |
| Zhang 等,“Many-Tier Instruction Hierarchy”(Findings of EMNLP 2026) | 同行评审 benchmark | up to 12 特权层,853 智能体任务 | 作者报告冲突 scale 下前沿模型精度约 40% | 真冲突要多少区分 | 十二层必要 |
| OpenAI,“Improving instruction hierarchy in frontier LLMs”(2026 年 3 月) | 厂商研究 | OpenAI 前沿模型 | 指令层级训练提高 held-out 对抗层级性能 prompt 注入 robustness(含工具输出恶意指令),训练设计处理 over-refusal shortcut | 层级训练是模型侧层,over-refusal 是测得的代价 | 独立确认;系统执行 |
| OpenAI,“Designing AI agents to resist prompt injection”(2026 年 3 月) | 厂商工程 essay | OpenAI 智能体 | 有效真实攻击越来越像 social engineering,defence 约束 manipulation 的影响,不只识别恶意输入 | 检出 hostile 内容 ≠ 阻止 hostile effect | 测得的 effect 任何 |
| Anthropic,“Trustworthy agents in practice”(2026 年 4 月 9 日) | 厂商 essay | Anthropic 智能体 | safeguard 跨模型权限分层,“not a guarantee” | 模型指南系统 control 分开层 | 测得的 effect 任何 |
这些支撑一个结构性论点,仅此而已。层级训练能改进模型行为,它不提供外部能力边界的保证。这里没有东西显示一类攻击被解决。
生态门
真实轨迹语料还没有任何东西支持这套机制,语料是空的。建 resolver 之前,真实轨迹应先给出:准入条目里含指令的频率、多个带指令来源共存的频率、事实分歧率、未解决冲突、来源完整度、委托频率、可变的被委托来源、工具结果里指令形状的文本、试图控制的记忆或智能体状态、被拒的指令尝试、被阻止的动作、升级上报,以及治理元数据的 token 成本:
治理失败可能 ≠ 已知其普遍程度
安全 benchmark 不提供普遍程度。
提议的实验
这里什么都没跑过。新鲜度、范围、表示全程冻结,所以第 18、20、21 章不混淆结果。安全性与效用分开报告,从不合成一个分数。
实验 A:权威性与事实冲突。 外部分配、相对问题的治理能否比扁平上下文或更简单的来源规则给出更多正确的裁决与弃权?用确定性合成 fixture,分析中把指令冲突与事实分歧分开。包含:合法指令对(冻结的 policy 指定胜者)、无裁决规则的合法冲突(保留并阻止依赖动作)、有无 policy 指定 canonical 来源的事实分歧、预期状态与独立观察状态。冻结实际的治理规则、断言文本、指称、来源 identity、任务、模型与解码。可行处保持顺序与内容固定;若治理元数据增加 token,报告输入尺寸变化并跑匹配预算的敏感性检查,而不是声称完美隔离。比较扁平拼接、来源 label、简单的外部来源顺序规则、相对问题的治理与 fixture oracle。分别给分:符合 policy 的动作、败方断言的恰当保留、无依据的胜者选择、不必要的弃权、缺失的升级信息、任务成功、元数据成本。Oracle 用冻结的 fixture policy;它不能是同一模型偏好的答案。
实验 B:注入与执行。 低权威材料里的未授权指令遇到面向模型的 label、内容投影或运行时执行的后果控制时,会有什么变化?用全合成环境,dummy 凭证与工具无法联系外部服务。合法任务从一份报告里提取部署版本,该报告同时含一条调用禁止 dummy 工具的指令。在可比条件下保持良性事实、任务、攻击目标不变:裸报告、来源 label、分隔引用、结构化投影、完整报告加外部工具 guard、仅引用准入、净化的 oracle。仅引用条件从不暴露报告,除非所需版本另有来源,否则不能计为任务完成成功。分别给分:事实任务完成、良性过度拒绝、所需资质丢失、敌意命令复现、提议的禁止动作、尝试的工具调用、guard 决策、模拟效果。阻止效果的 guard 不确立模型抗住了注入;同样,拒绝整份报告的模型可能挡住攻击却输掉合法任务。
实验 C,委托变异,推迟。 它会委托来源的修订一,在同一 locator 下把它改成修订二,然后比较对 locator 的委托、对冻结修订、对内容 identity、对续期 grant 的委托。它保留为提议的后续,本章不承担。
什么会让本书更简单。 若来源 label 加一张小的外部 policy 在合法任务成功、正确的冲突保留、不必要的弃权上匹配相对问题的治理,更丰富的 resolver 在那些 fixture 类上没有挣得它的复杂度。若面向模型的 label 与运行时 guard 产生相同的观察效果,这不确立等价的安全保证:guard 的中介动作边界必须用尝试禁止调用来测,任何未中介的路径留在主张之外。若投影移除攻击文本也毁掉决定性证据,它违反保留要求。若真实轨迹很少出现冲突,普遍程度削弱通用 resolver 的理由,但不移除在确实发生的冲突上尊重指令边界的需要。
编译器拿到什么
第 23 章 的编译器不独立推断治理。当前实现里,候选项 builder 经一张显式 policy 表把外部分配的权威性类别映射,拒绝未知类别,带理由把一个二元可采判定传给编译器。这个 gate 有用但比本章的理论窄:它回答一个条目能否按表的类别进入,不回答它内部的每个命题能治理什么。未确立它能解决事实冲突、区分同一 artefact 内的数据与可执行指令、或执行工具权限。任何"相关性不能压过该 gate"的主张,都是关于这个特定编译器路径的主张,须以其发出的 bundle 确实遵守该判定为条件接受检验。
二元判定有极限。条目级的 allow 或 deny 无法把可发指令、仅数据、冲突未决、超出范围、未知表达为不同的状态。一份部署报告可以作为证据可采,而它内嵌的命令仍属未授权;拒绝整份报告,或不带独立指令边界地准入它,会丢掉这个区分。这是概念缺口,不是编译器需要一个新权限格的证明。后续实验可以在匹配的任务与测得的元数据成本下,比较当前的二元 gate 与最小的仅数据标记加独立工具执行。在那之前,本书记录这个限制,而不是暗示一个功能存在。两个要求仍在:条目的散文不得给自己分配运行时权威性,安全关键的后果不得只依赖模型服从一个 label。
交接
准入把信息供给一次计算,不给它任何治理的许可。权威性是外在的、相对问题的,这里记录的来源才让下一层能行动。但假设来源曾是权威的、断言有效、范围正确,而后时间流逝。曾经权威 ≠ 永远权威且当前。权威性说一个来源可以治理什么。它不说昨天的断言是否仍描述今天的世界,那是第 20 章。
参考
- OpenAI. “Model Spec.” Version of 18 August 2026, verified September 2026. One provider’s documented chain of command. https://model-spec.openai.com/2026-08-18.html
- Wallace, E., Xiao, K., Leike, R., Weng, L., Heidecke, J., Beutel, A. “The Instruction Hierarchy: Training LLMs to Prioritize Privileged Instructions.” Preprint, arXiv:2404.13208, April 2024. https://arxiv.org/abs/2404.13208
- OpenAI. “Improving instruction hierarchy in frontier LLMs.” Vendor research, March 2026. https://openai.com/index/instruction-hierarchy-challenge/
- OpenAI. “Designing AI agents to resist prompt injection.” Vendor engineering essay, March 2026. https://openai.com/index/designing-agents-to-resist-prompt-injection/
- Debenedetti, E., Zhang, J., Balunović, M., Beurer-Kellner, L., Fischer, M., Tramèr, F. “AgentDojo: A Dynamic Environment to Evaluate Prompt Injection Attacks and Defenses for LLM Agents.” NeurIPS 2024 Datasets and Benchmarks Track. https://arxiv.org/abs/2406.13352
- Debenedetti, E., Shumailov, I., Fan, T., Hayes, J., Carlini, N., Fabian, D., Kern, C., Shi, C., Terzis, A., Tramèr, F. “Defeating Prompt Injections by Design.” Preprint, arXiv:2503.18813, March 2025, revised June 2025. https://arxiv.org/abs/2503.18813
- Zhang, J., Li, T., Jurayj, W., Zhan, H., Van Durme, B., Khashabi, D. “Many-Tier Instruction Hierarchy in LLM Agents.” Findings of EMNLP 2026. https://arxiv.org/abs/2604.09443
- Anthropic. “Trustworthy agents in practice.” Research essay, 9 April 2026. https://www.anthropic.com/research/trustworthy-agents
- Laban, P., Hayashi, H., Zhou, Y., Neville, J. “LLMs Get Lost In Multi-Turn Conversation.” arXiv:2505.06120, May 2025. Preprint. https://arxiv.org/abs/2505.06120
- Breunig, D. “How Long Contexts Fail.” 22 June 2025. Practitioner synthesis; context clash as a failure mode. https://www.dbreunig.com/2025/06/22/how-contexts-fail-and-how-to-fix-them.html